 Daniel Jeziorski
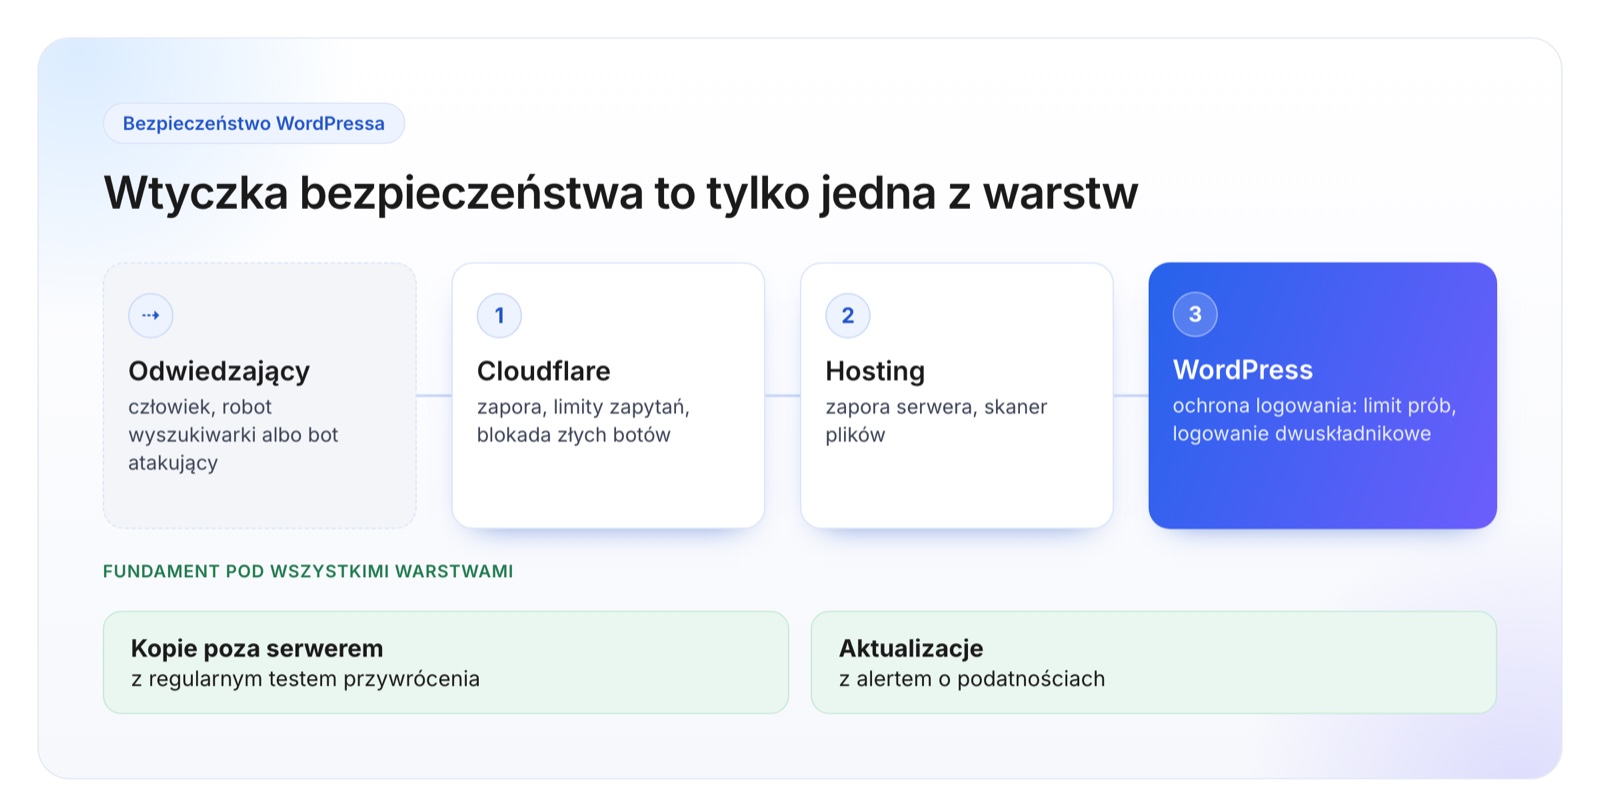
Krótko: na swojej stronie nie mam żadnej wtyczki typu „wszystko w jednym”. Mam FluentAuth, który zabezpiecza logowanie, i WP Umbrella, który robi kopie i ostrzega o dziurach we wtyczkach. Na wielu stronach klientów mój zespół stawia dodatkowo przed serwerem Cloudflare z zaporą. Wtyczek z własną zaporą i skanerem tam nie instaluję, bo dublowałyby to, co już robią Cloudflare i hosting.
W skrócie:
| Narzędzie | Najlepsze dla | Cena (stan na 18.10.2026) | Plan darmowy lub test |
|---|---|---|---|
| FluentAuth (używam) | każda strona, na której ktoś się loguje | darmowa, bez wersji płatnej | całość za darmo |
| WP Umbrella (używam) | kopie i aktualizacje z jednego miejsca | od 1,99 euro za stronę miesięcznie, z monitoringiem podatności | 14 dni testu; bez abonamentu potem tylko health check |
| Cloudflare (wdraża mój zespół) | strona z ruchem botów, sklep, strona po ataku | Pro od 20 USD miesięcznie przy płatności rocznej | plan darmowy |
| Patchstack | wiele wtyczek, aktualizowanych z opóźnieniem | płatne plany od 69 USD miesięcznie przy płatności rocznej | darmowa wersja według katalogu WordPress.org |
| Solid Security (Kadence Security) | ktoś, kto chce kreatora ustawień | darmowa wersja i Pro | darmowa wersja |
| All-In-One Security (AIOS) | ktoś, kto lubi ustawiać wszystko sam | Premium od 54,74 USD z VAT w cenie wprowadzającej, odnowienie 109,47 USD rocznie | darmowa wersja; 14 dni na zwrot |
| Wordfence | hosting bez zapory i skanera, bez Cloudflare | darmowa wersja i licencje roczne | darmowa wersja (reguły z 30-dniowym opóźnieniem) |
| Sucuri Security | zapora i sprzątanie po włamaniu u jednego dostawcy | darmowa wtyczka; płatna zapora od 9,99 USD miesięcznie | darmowa wtyczka; 30 dni na zwrot |
Ceny z cenników: WP Umbrella, Cloudflare, Patchstack, AIOS i Sucuri. Pierwszych trzech używam ja albo mój zespół, pozostałe znam z dokumentacji. Wszystkie moje rankingi narzędzi zebrałem na stronie Rankingi.
Co wybrać, zależy od tego, co już masz:
- Masz WordPressa i dobry hosting: FluentAuth plus kopie i aktualizacje (u mnie WP Umbrella). Logowanie to drzwi, w które boty pukają codziennie. A kopia ratuje stronę, gdy zawiedzie wszystko inne.
- Na stronę wchodzi dużo botów albo prowadzisz sklep: dołóż Cloudflare. Zatrzymuje zły ruch, zanim dotrze do Twojego hostingu i zużyje jego zasoby.
- Masz tani hosting bez zapory i skanera: wtyczka z zaporą tej luki nie zamknie, bo zatrzymuje ruch dopiero na serwerze. Lepiej zmienić hosting albo dołożyć Cloudflare.
- Nie chcesz zajmować się techniką wcale: żadna wtyczka tego nie załatwi. Potrzebujesz kogoś, kto pilnuje aktualizacji i kopii i reaguje na alerty, czyli opieki nad stroną.
Porównanie w tabeli
Stan na 9 października 2026. Kolejność pokazuje, co pasuje do strony eksperta i małej firmy. To nie jest ranking, które narzędzie jest „najmocniejsze”.
| Narzędzie | Dla kogo | Gdzie działa | Co daje najbardziej | Model rozliczenia |
|---|---|---|---|---|
| FluentAuth | każda strona, na której ktoś się loguje | w WordPressie, na logowaniu | limit prób logowania, 2FA, klucze dostępu, dziennik logowań | darmowa wtyczka |
| WP Umbrella | ktoś, kto chce kopii i aktualizacji z jednego miejsca | panel u dostawcy i wtyczka łącząca | kopie w chmurze, aktualizacje, alert o znanej podatności | abonament po 14-dniowym okresie próbnym |
| Cloudflare (nie wtyczka) | strona z ruchem botów, sklep, strona po ataku | przed serwerem, jako pośrednik | zapora i limity zapytań | plan darmowy i plany płatne |
| Patchstack | strona z wieloma wtyczkami, aktualizowana z opóźnieniem | w WordPressie i w panelu | wczesne ostrzeżenie, w płatnej wersji łatki na konkretne dziury | darmowa i płatna wersja |
| Solid Security (w katalogu Kadence Security) | ktoś, kto chce kreatora ustawień | w WordPressie | ochrona logowania, 2FA, gotowe zestawy ustawień | darmowa wersja i Pro |
| All-In-One Security (AIOS) | ktoś, kto lubi ustawiać wszystko sam | w WordPressie i w plikach serwera | ochrona logowania, reguły zapory, dziennik zdarzeń | darmowa wersja i Premium |
| Wordfence | wybierany zwykle na hostingu bez zapory i skanera | na serwerze, przy WordPressie | zapora, skaner plików, 2FA | darmowa wersja i licencje roczne |
| Sucuri Security | ktoś, kto chce zapory i sprzątania po włamaniu u jednego dostawcy | wtyczka w WordPressie, płatna zapora przed serwerem | dziennik zdarzeń, kontrola zmian plików, sprawdzanie czarnych list | darmowa wtyczka, płatna platforma |
Aktywne instalacje według katalogu WordPress.org (9 października 2026, sprawdzone ponownie 18 października 2026): Wordfence 5 000 000+, AIOS 1 000 000+, Solid Security 700 000+, Sucuri Security 600 000+, WP Umbrella 90 000+, Patchstack 70 000+ (18 października 2026; 9 października było 60 000+), FluentAuth 10 000+.
Skąd to wiem
FluentAuth i WP Umbrella działają na mojej stronie (odczyt listy wtyczek 9 października 2026), obok SEOPressa, który opisuję w rankingu wtyczek SEO, a FluentAuth także na stronach moich klientów. Cloudflare mój zespół wdraża i ustawia u klientów, a po każdym włamaniu i każdej awarii zapisuje, co zadziałało, a co nie. Wordfence, Sucuri Security, Solid Security, AIOS i Patchstack znam z dokumentacji producentów i katalogu WordPress.org. Nie testowałem ich na swojej stronie i nie mierzyłem ich wpływu na szybkość.
Najbardziej ważyło dla mnie, czy narzędzie chroni przed tym, co małej stronie zdarza się najczęściej: przejęciem konta, dziurą w nieaktualnej wtyczce i utratą danych. Potem: czy nie dubluje tego, co już masz, co psuje, gdy się pomyli (formularze, płatności, logowanie), i co zostaje, gdy z niego zrezygnujesz.
FluentAuth: ochrona logowania
FluentAuth przyda się na każdej stronie, na której ktoś się loguje. To znaczy na każdej stronie na WordPressie, bo zawsze jest przynajmniej administrator. Skanera plików ani zapory w nim nie znajdziesz. Zajmuje się tylko logowaniem.
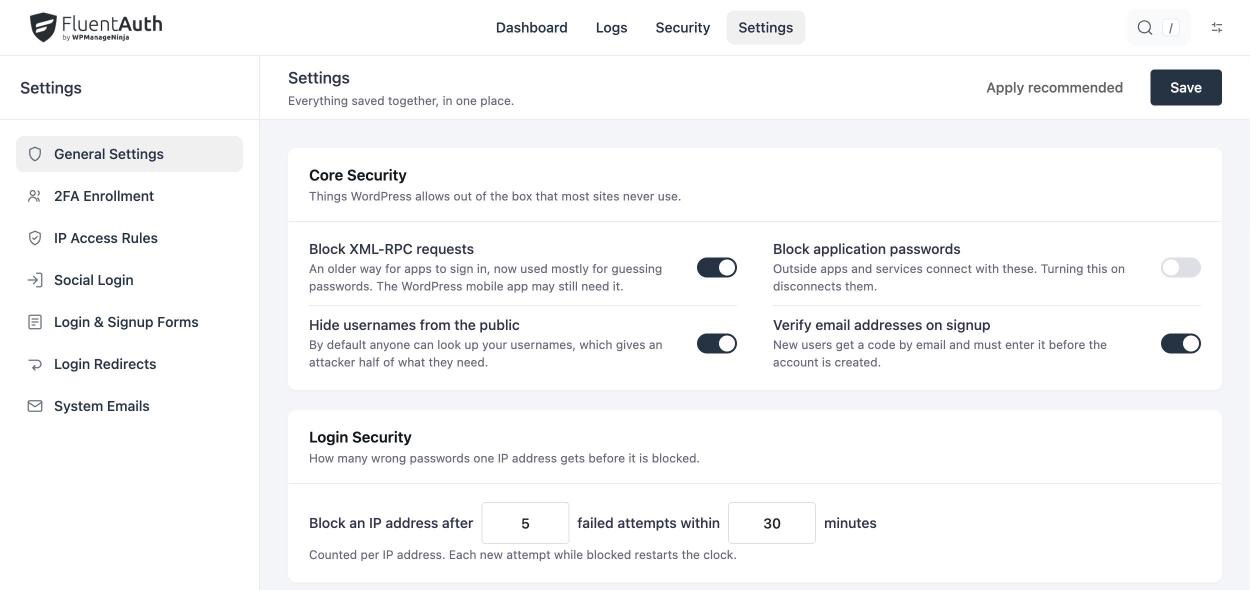
Mam go na swojej stronie, a mój zespół na stronach klientów. Daje limit nieudanych prób logowania, powiadomienia i logowanie dwuskładnikowe (2FA), czyli hasło plus kod z telefonu. Według dokumentacji obsługuje też klucze dostępu (Touch ID, Windows Hello, menedżer haseł). Przeglądarka wiąże taki klucz z adresem Twojej strony, więc jeśli ktoś podsunie Ci fałszywą stronę logowania do WordPressa, klucz po prostu na niej nie zadziała. Chroni to tylko logowanie do WordPressa. Hasła do panelu hostingu i poczty to osobna sprawa.
Pułapka, na którą trafił mój zespół: FluentAuth ma ustawienie, które wyłącza hasła aplikacji. To osobne hasła, które WordPress wydaje zewnętrznym programom, żeby nie podawać im Twojego. Jeśli połączone ze stroną narzędzie nagle dostaje odmowę mimo poprawnego hasła, zanim zaczniesz podejrzewać hasło albo zaporę, zajrzyj do ustawień FluentAuth.
WP Umbrella: kopie, aktualizacje i alerty o podatnościach
WP Umbrella przyda się, jeśli chcesz mieć kopie zapasowe poza serwerem i widzieć, czy aktualizacje się wykonały, bez logowania do panelu co tydzień. Jeśli hosting robi codzienne kopie, z których umiesz sam przywrócić stronę, i nie potrzebujesz aktualizacji z jednego miejsca, obejdziesz się bez niego.
Korzystam z dwóch jego funkcji: kopii zapasowych i monitoringu podatności. Według cennika monitoring podatności jest w abonamencie od 1,99 euro za stronę miesięcznie. Według opisu wtyczki w katalogu WordPressa po 14 dniach testu bez abonamentu zostaje tylko sprawdzanie stanu strony (health check). Stan na 18 października 2026. Gdy w zainstalowanej wtyczce albo motywie z katalogu WordPressa pojawi się znana dziura, dostaję maila. Historię takich dziur dla każdej wtyczki możesz sam sprawdzić w bazach Patchstack i WPScan. Wtedy trzeba zaktualizować od razu, nie za miesiąc. Część wtyczek aktualizuje się u mnie automatycznie, część po sprawdzeniu. Jak to ustawić, opisałem w tekście o automatycznych aktualizacjach wtyczek i motywu.
Skanera i zapory w WP Umbrella nie używam. Moja strona stoi na hostingu z własną zaporą, a przed nim działa Cloudflare.
Mam link partnerski do WP Umbrella, ale link w tym tekście jest zwykły, a narzędzie polecam za to, z czego naprawdę korzystam.
Na co uważać: to abonament, a kopie są u dostawcy, więc przed rezygnacją pobierz ostatnią. I nie wiesz, czy kopia działa, dopóki nie spróbujesz z niej wrócić. Raz na jakiś czas przywróć ją na kopii roboczej strony.
Cloudflare: zapora przed serwerem (nie jest wtyczką)
Przez Cloudflare przechodzi ruch, zanim trafi na Twój serwer. Mój zespół wdraża go na wielu stronach klientów, szczególnie przy sklepach, dużym ruchu botów i po atakach. Standard, który proponuję, to utwardzony WordPress, Cloudflare i hosting z własną zaporą, a pod spodem kopie i aktualizacje. Jeśli nikt nie będzie czytał logów Cloudflare i ustawiał reguł, darmowe konto z domyślnymi ustawieniami da niewiele.
Ale najciekawsze lekcje to te, w których ochrona szkodziła.
W sklepie jednego z klientów reguły weryfikacji odwiedzających były ustawione zbyt szeroko. Uderzały w prawdziwych ludzi, a przy okazji łapały wysyłkę formularza zapytania ofertowego. Weryfikacji w chwili wysyłania formularza nie da się poprawnie przejść: przeglądarka traci wpisaną treść i zapytanie przepada. Przechodziła dopiero druga próba, a nie każdy klient próbuje drugi raz. Po zawężeniu reguły formularz przechodzi za pierwszym razem. Zostały limit zapytań i niewidoczna weryfikacja Turnstile w samym formularzu. Więcej o tej pułapce piszę w poradniku o zabezpieczeniu formularza przed spamem.
W tym samym sklepie serwer obciążał głównie jeden robot AI dużej platformy, który jako „zweryfikowany bot” przechodził przez większość zabezpieczeń. Pomogło zablokowanie tego jednego robota i naprawa cache. Bez działającego cache każde wejście, także bota, kazało serwerowi budować stronę od nowa. Dlatego cache (u mnie LiteSpeed Cache) też traktuję jako część ochrony, choć nie jest wtyczką bezpieczeństwa.
Przy Cloudflare kolejność reguł ma znaczenie. Reguła „przepuść” postawiona za wysoko wyłącza wszystkie blokady pod nią. Przy przenoszeniu domeny do Cloudflare automatyczny import potrafi zgubić rekordy poczty, a zapora czasem blokuje powiadomienie od operatora płatności. Jak to sprawdzić, opisuję w tekście WordPress nie wysyła maili.
Inne popularne wtyczki, których nie używam
Tych pięć wtyczek pojawia się w każdym zestawieniu. Opisuję je na podstawie dokumentacji.
Wordfence
Wordfence ma zaporę, skaner plików i 2FA. Wybierają go zwykle właściciele stron na hostingu bez własnej zapory i skanera, którzy nie mają Cloudflare. Ja go nie instaluję i nie proponuję klientom, z dwóch powodów. Jego zapora działa na Twoim serwerze, więc ruch, który ma zostać zablokowany, i tak dociera do hostingu i zużywa jego zasoby. Wolę zatrzymać go wcześniej, przed serwerem. Poza tym w darmowej wersji nowe reguły zapory i sygnatury skanera trafiają z 30-dniowym opóźnieniem, tak pisze sam producent w katalogu WordPress.org.
Sucuri Security
Darmowa wtyczka Sucuri to głównie dziennik zdarzeń, kontrola zmian plików, zdalny skaner i sprawdzanie, czy strona nie trafiła na czarną listę. To ostatnie jest przydatne, bo strona na czarnej liście to ostrzeżenie w przeglądarce i odpływ klientów. Zapora przed serwerem i sprzątanie po włamaniu są w płatnej platformie. Łatwo pomylić, co daje darmowa wtyczka, a co płatna usługa.
Solid Security (Kadence Security)
W katalogu WordPress.org ta wtyczka występuje dziś jako Kadence Security, dawniej iThemes Security, a większość rankingów nazywa ją Solid Security. To ta sama wtyczka pod tym samym adresem w katalogu. Ma ochronę przed zgadywaniem haseł, 2FA i gotowe zestawy ustawień dla różnych typów stron, a wersja Pro współpracuje z Patchstack. Przez zmiany nazwy poradniki pod trzema nazwami opisują ten sam produkt w różnych wersjach.
All-In-One Security (AIOS)
AIOS robi zespół UpdraftPlus. Ma ochronę logowania, 2FA, reguły zapory, kontrolę zmian plików i dziennik zdarzeń, a ustawienia przechodzi się poziomami: podstawowy, średni, zaawansowany. Część reguł trafia do plików serwera, więc po rezygnacji trzeba sprawdzić, czy tam nie zostały. Jeśli nie wiesz, co robi taka reguła, nie włączaj zaawansowanych opcji na stronie, z której żyjesz.
Patchstack
Patchstack ostrzega o nowych dziurach we wtyczkach, producent pisze o wyprzedzeniu do 48 godzin. W płatnej wersji dokłada łatki, które blokują wykorzystanie konkretnej dziury, zanim zaktualizujesz wtyczkę. Po włamaniu nie sprząta. Jeśli aktualizujesz szybko i dostajesz alerty z innego narzędzia, na przykład z WP Umbrella, darmowa wersja niewiele doda. Ostatnia aktualizacja wtyczki w katalogu jest z 28 lipca 2026, dawniej niż u pozostałych wtyczek z zestawienia.
Czego nie zobaczy żadna wtyczka: incydent z bazą danych
Przez tę historię nie wierzę w „jedną wtyczkę, która załatwia bezpieczeństwo”.
Mój zespół sprzątał sklep na WooCommerce po włamaniu. Wyczyścił pliki i bazę, zmienił hasła, klucze i dostępy, wylogował wszystkie sesje. Zablokował zmiany plików z panelu (także instalację wtyczek). Mimo to konto administratora o tej samej nazwie wracało. Sprawdził zaplanowane zadania, ustawienia, pliki konfiguracyjne i harmonogram serwera. Nic.
Tylna furtka siedziała w samej bazie danych, jako wyzwalacz, czyli reguła zapisana w bazie, która uruchamia się sama przy zapisie danych. Gdy do tabeli komentarzy trafiał wpis z określoną frazą, baza sama tworzyła konto administratora. WooCommerce zapisuje w tej tabeli także notatki zamówień, więc furtka działała nawet przy wyłączonych komentarzach. Skanery, także w Wordfence i Sucuri, tego nie widziały, bo szukają w plikach.
Od tego czasu przy każdym incydencie mój zespół sprawdza też bazę danych, zanim usunie podejrzane konta. Dla Ciebie wniosek jest prosty: kopia poza serwerem, aktualne wtyczki i ktoś, kto zareaguje na alert, dają więcej niż kolejna wtyczka. Jeśli Twoja strona już jest zainfekowana, zacznij od odwirusowania WordPressa, a jeśli po prostu przestała działać, od naprawy WordPressa.
Gdy wahasz się między dwiema
Wordfence czy Sucuri
Wordfence to zapora i skaner na Twoim serwerze. Sucuri w płatnej wersji to zapora przed serwerem i sprzątanie po włamaniu w jednym pakiecie, więc porównujesz dwie różne warstwy. Na stronach klientów nie wybieram żadnej, bo zaporę przed serwerem daje Cloudflare, a zaporę i skaner hosting. Jeśli nie masz ani jednego, ani drugiego, zacznij od zapory przed serwerem, nie od wtyczki.
FluentAuth czy Solid Security
Jeśli chcesz zabezpieczyć logowanie, FluentAuth jest prostszy i robi dokładnie to. Jeśli wolisz kreator, który przeprowadzi Cię przez ustawienia całej strony, Solid Security (Kadence Security) da więcej opcji w jednym miejscu.
Kiedy nie potrzebujesz wtyczki bezpieczeństwa
- Strona nie stoi na WordPressie, tylko na gotowej platformie w abonamencie. Aktualizacjami i serwerem zajmuje się platforma. Takie platformy porównuję w tekstach o tym, na czym postawić sklep internetowy, i o platformie do sprzedaży kursów online.
- Masz Cloudflare i hosting z zaporą oraz skanerem. Wtedy z wtyczek bezpieczeństwa wystarczy ochrona logowania.
- Szukasz ratunku po włamaniu. Wtyczka zainstalowana po fakcie nie usunie tylnej furtki, o której nie wie. Tu potrzebny jest człowiek z dostępem do plików, bazy i logów serwera.
Najczęstsze pytania
Czy mogę mieć dwie wtyczki bezpieczeństwa naraz?
Tak, jeśli nie dublują funkcji. Dwie zapory albo dwa limity logowania utrudniają ustalenie, co zablokowało klienta. FluentAuth do logowania i WP Umbrella do kopii i alertów nie wchodzą sobie w drogę, bo robią co innego.
Czy wtyczka bezpieczeństwa spowalnia stronę?
Nie mierzyłem tego dla wtyczek z tego zestawienia, więc nie podam liczb. Każda wtyczka działa na zasobach Twojego hostingu, więc im więcej robi przy każdym wejściu, tym więcej pracy ma serwer.
Czy Cloudflare zastąpi wtyczkę bezpieczeństwa?
Nie w całości. Zatrzyma dużą część złego ruchu, ale nie doda logowania dwuskładnikowego i nie powie, że wtyczka ma dziurę. Do tego potrzebujesz ochrony logowania, jak FluentAuth, oraz monitoringu podatności i aktualizacji.
Co zrobić, gdy strona już została zainfekowana?
Nie instaluj w panice kolejnej wtyczki. Zrób kopię obecnego stanu do analizy, zmień hasła i zleć sprzątanie komuś, kto sprawdzi pliki, bazę danych i logi serwera. Więcej w tekście o odwirusowaniu WordPressa.
Nie wiesz, czy Twoja strona przetrwałaby włamanie?
Jeśli nie masz pewności, czy jest kopia, z której da się wrócić, i kto by zauważył włamanie, napisz do mnie, na jakim hostingu stoi Twój WordPress. Powiem, których warstw brakuje i co zrobić najpierw. Jeśli wolisz, żeby ktoś pilnował tego na stałe, zobacz opiekę nad stroną.